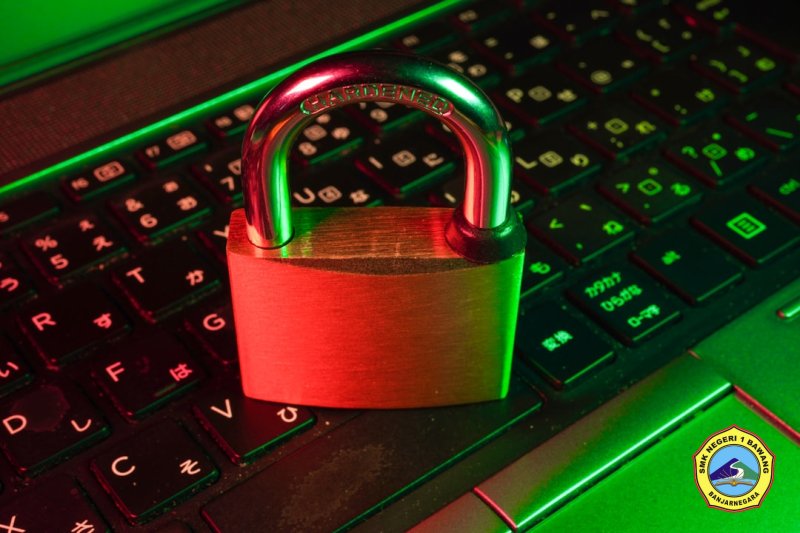
Keamanan Siber: Best Practices Lindungi Data Perusahaan Anti Jebol

Woy gaes, sini merapat sebentar! Kita mau ngobrolin topik yang super duper penting nih buat kelangsungan bisnis kita: Keamanan Siber. Kalian tau kan, di era digital kayak sekarang, data itu udah jadi aset paling berharga. Ibaratnya, data perusahaan kita itu kayak brankas berisi berlian dan emas. Kalo brankasnya gampang dijebol, habislah semua. Nah, biar vibes bisnis kita selalu positif dan data tetap aman sentosa, yuk kita bedah tuntas best practices keamanan siber yang wajib banget kita terapkan. Pokoknya, habis ini dijamin langsung melek dan gercep bikin perusahaanmu anti-hack!
Pentingnya Keamanan Siber: Bukan Cuma Tren, Tapi Kebutuhan!
Sering denger berita data bocor, perusahaan kena ransomware, atau akun di-hack? Nah, itu bukan cuma kejadian di film doang, gaes. Itu real dan bisa nimpain siapa aja, termasuk perusahaan kita. Makanya, keamanan siber ini bukan lagi pilihan, tapi udah jadi kewajiban mutlak. Tujuannya simpel: ngelindungin data sensitif (kayak data pelanggan, finansial, rahasia bisnis) dari akses yang gak sah, kehilangan, kerusakan, atau pencurian. Kalo data aman, reputasi terjaga, pelanggan percaya, bisnis pun lancar jaya!
1. Benteng Pertama: Autentikasi dan Kontrol Akses (Siapa Boleh Masuk dan Ngapain Aja?)
Ini fundamental banget, ngab. Bayangin aja pintu masuk kantor kita. Gak semua orang bisa seenaknya masuk, kan? Begitu juga dengan data.
a. Autentikasi Kuat (Strong Authentication)
- Kata Sandi Anti Jebol: Wajib pakai password yang panjang, kombinasi huruf besar-kecil, angka, dan simbol. Hindari tanggal lahir, nama pacar, atau "123456". Pake password manager biar gak pusing ngapalin. Ganti password secara berkala, minimal 3-6 bulan sekali.
- Multi-Factor Authentication (MFA): Ini the real deal! Gak cukup cuma password. MFA nambah lapisan keamanan kedua, ketiga, dst. Misalnya, setelah masukin password, kita harus masukin kode dari SMS, aplikasi otentikasi (Google Authenticator/Authy), atau sidik jari. Ini bikin hacker puyeng tujuh keliling kalo cuma dapet password doang. WAJIB BANGET DIAKTIFKAN DI SEMUA AKUN KRITIS!
b. Prinsip Hak Akses Paling Kecil (Principle of Least Privilege - PoLP)
Gak semua karyawan butuh akses ke semua data. Karyawan A cuma perlu akses ke folder A, Karyawan B ke folder B, dst. Jangan kasih akses yang berlebihan. Kenapa? Kalo ada akun yang kena compromise, kerusakannya gak nyebar kemana-mana.
Contoh Implementasi Password Hashing (Python):
Ini contoh gimana developer harusnya nyimpen password di database, bukan cuma teks biasa (plain-text) yang gampang dibaca! Kita pakai library bcrypt yang super aman.
import bcrypt

def hash_password(password):
    """
    Menghash password menggunakan bcrypt.
    Salt secara otomatis dihasilkan oleh bcrypt.
    """
    hashed_password = bcrypt.hashpw(password.encode('utf-8'), bcrypt.gensalt())
    return hashed_password

def check_password(password, hashed_password):
    """
    Mengecek apakah password yang dimasukkan sesuai dengan hashed_password.
    """
    return bcrypt.checkpw(password.encode('utf-8'), hashed_password)

# Contoh penggunaan:
user_password = "PasswordSangatRahasia123!"
hashed = hash_password(user_password)
print(f"Password asli: {user_password}")
print(f"Password terhash: {hashed.decode('utf-8')}") # Decode to string for display

# Mengecek password
is_valid = check_password("PasswordSangatRahasia123!", hashed)
print(f"Password valid? {is_valid}") # Output: True

is_invalid = check_password("PasswordSalah", hashed)
print(f"Password salah? {is_invalid}") # Output: False
Penting: Jangan pernah simpan password asli di database ya, ngab! Selalu hash dulu kayak gini.
2. Data Itu Emas, Wajib Dikunci Rapat! (Enkripsi Data)
Data, baik itu lagi diem di server (data at rest) atau lagi jalan di jaringan (data in transit), harus dienkripsi. Ibaratnya, data itu kita masukin kotak besi terus digembok. Kalo dicuri pun, si pencuri gak bisa langsung baca isinya.
- Enkripsi Data At Rest: Pastikan hard drive, database, atau cloud storage tempat data disimpan itu terenkripsi. Banyak provider cloud (AWS, Azure, GCP) udah nawarin fitur ini secara default.
- Enkripsi Data In Transit: Gunakan protokol yang aman kayak HTTPS untuk website (ada gembok hijau di browser), SFTP buat transfer file, atau VPN (Virtual Private Network) kalo lagi kerja remote atau pakai Wi-Fi publik. VPN ini bikin koneksi kita kayak jalan tol pribadi yang terowongannya dienkripsi, jadi aman dari intipan.
3. Jaringan Anti Jebol (Network Security)
Jaringan perusahaan itu jalan raya tempat semua data lalu lalang. Kita harus pasang penjagaan ketat di sana.
- Firewall: Ini kayak satpam utama di gerbang jaringan. Dia ngatur lalu lintas data, mana yang boleh masuk/keluar, mana yang harus diblokir. Pastikan firewall diatur dengan benar dan rule-nya up-to-date.
- Intrusion Detection/Prevention Systems (IDS/IPS): Alat ini kayak CCTV dan alarm otomatis di jaringan. IDS cuma ngasih tahu kalo ada yang aneh, IPS bisa langsung ngeblokir serangan mencurigakan secara otomatis.
- Segmentasi Jaringan: Pisahin jaringan berdasarkan fungsinya. Misalnya, jaringan buat tamu dipisah dari jaringan karyawan, jaringan server dipisah lagi dari jaringan produksi. Kalo satu segmen kena, gak nyebar kemana-mana.
- Wi-Fi Aman: Pakai WPA2/WPA3 buat Wi-Fi dan jangan pernah pakai password default router.
4. Back-up Itu Wajib, Gaes! (Backup & Disaster Recovery)
Kalo amit-amit ada bencana (server rusak, serangan ransomware), punya backup itu penyelamat sejati. Jangan sampai nyesel di kemudian hari karena gak pernah backup.
- Strategi 3-2-1:
- 3 salinan data (1 data utama, 2 backup).
- 2 format penyimpanan berbeda (misal: hard drive lokal dan cloud).
- 1 salinan disimpan di lokasi offsite (terpisah jauh secara geografis).
- Uji Coba Rutin: Jangan cuma backup, tapi coba juga restore data secara berkala. Pastiin backup-nya berfungsi dan datanya utuh.
5. Manusia adalah Gardu Terdepan (Employee Training & Awareness)
Ini yang sering dilupakan, padahal manusia adalah titik terlemah dalam keamanan siber. Hacker sering banget manfaatin kelengahan karyawan lewat social engineering.
- Edukasi Anti-Phishing: Latih karyawan biar melek sama email atau pesan mencurigakan. Jangan gampang klik link gak jelas, jangan gampang buka lampiran dari pengirim tak dikenal.
- Social Engineering Awareness: Ajarkan karyawan biar curiga kalo ada orang asing yang pura-pura minta data atau info penting. Hacker pinter acting, lho!
- Kebijakan yang Jelas: Buat guidelines yang gampang dimengerti tentang penggunaan perangkat, password, dan penanganan data.
6. Selalu Update & Siaga! (Patch Management & Incident Response)
Dunia siber itu dinamis, ada celah keamanan baru tiap hari. Makanya kita juga harus gercep!
- Patch Management: Selalu update semua software, sistem operasi, firmware router, dan aplikasi ke versi terbaru. Update itu biasanya nambal celah keamanan. Aktifkan automatic update kalo bisa.
- Security Audits & Vulnerability Scans: Lakukan pengecekan rutin buat nyari celah keamanan di sistem kita. Bisa pake alat otomatis atau hire ethical hacker buat penetration testing.
- Rencana Tanggap Insiden (Incident Response Plan - IRP): Ini kayak prosedur evakuasi darurat. Kalo ada serangan siber, tim kita harus tau siapa berbuat apa, langkah-langkahnya gimana, siapa yang harus dihubungi. Ini penting banget buat meminimalkan kerusakan.
Kesimpulan: Keamanan Siber Itu Investasi, Bukan Beban!
Oke, gaes, gimana? Udah dapet vibes-nya kan betapa krusialnya keamanan siber ini? Melindungi data perusahaan itu bukan cuma soal ngeluarin duit buat beli tools canggih, tapi juga soal membangun mindset dan budaya keamanan di seluruh tim. Ini adalah investasi jangka panjang yang bakal ngejaga reputasi, kepercayaan pelanggan, dan kelangsungan bisnis kita.
Jadi, jangan ditunda lagi ya. Skuy, mulai sekarang kita sama-sama bikin benteng siber perusahaan kita jadi super strong dan anti jebol! Kalau ada yang mau di spill lagi, jangan sungkan tanya ya! Keep secure!
Berikan Rating
Komentar (0)
Silakan login untuk memberikan komentar.
Login SekarangKata Kunci
Menyukai Artikel (0)
Belum ada siswa yang menyukai artikel ini.


Belum ada komentar. Jadilah yang pertama!